媒体追踪揭露泰国机房诈骗事件始末与黑灰产链条
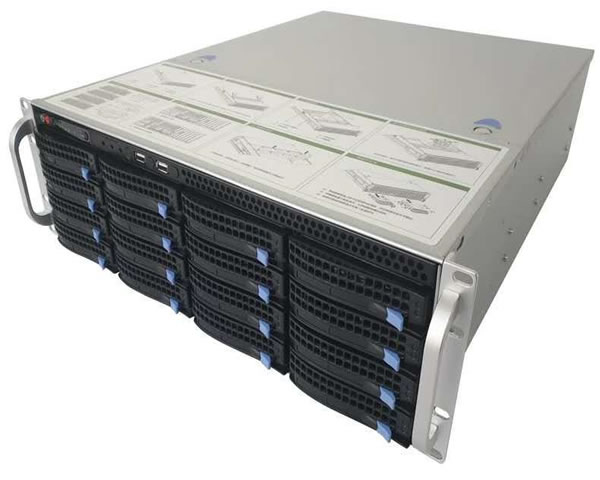
导读:最佳视角与最便宜的教训
在本次由媒体追踪揭露的案情中,公众最想知道的是如何以“最好”的方法识别风险、以“最佳”策略防范,以及如何避免被最“便宜”成本吸引而落入陷阱。本文围绕泰国机房相关的机房诈骗事件,着重从服务器部署、身份伪装、流量洗钱等角度,拆解事件始末与背后的黑灰产链条,并提出可操作的防护建议。
事件回顾:媒体追踪的发现
媒体通过走访、取证与日志比对发现,涉案的泰国机房被用于托管大量伪装业务与违规脚本。被曝光的案例显示,这类机房诈骗通常以低廉租赁价格和匿名注册为诱饵,吸引非法业务在其服务器上运行,进而构成跨境违法链条。
服务器角色:从托管到洗钱中枢
在整个犯罪链条中,物理或云端服务器承担着多个功能:作为钓鱼页面和恶意程序的宿主、作为转发与隐匿的网络中继、以及作为数据与资金流转的接口。机房提供商若缺乏严格审查,容易成为黑灰产的“中转站”。
黑灰产链条解析
揭露显示,链条通常包括:虚假企业注册→低价租用服务器→部署欺诈平台/木马→流量/资金洗白→收益分成。链条上游提供域名与身份伪造服务,中游提供机房与带宽,下游落实骗取用户的业务,形成完整的收益闭环。
技术手段与取证关键点
攻击者常用的技术包括IP逃逸、CDN绕过、日志清洗与多级代理。媒体追踪与研究人员通过比对访问日志、反向解析域名、流量特征匹配以及供应链调查,逐步还原了机房诈骗的技术路径;这些取证方法对后续司法处置至关重要。
影响评估:对行业与用户的风险
此类事件不仅损害受害用户,还会侵蚀合法托管市场信誉,导致合规成本上升。对企业而言,误用或被关联会带来合规风险与品牌损害;对普通用户,则可能面临财产损失与隐私泄露。
防范建议与合规措施
建议机房和托管服务商加强实名认证、流量与行为监测、强化对异常账户的实时风控;客户在选购时应优先选择具备合规审计和反滥用机制的供应商,不被“最便宜”的租金诱导。政府与行业协会需联合建立黑名单共享与快速处置通道。
结语:持续追踪与行业自律
通过媒体追踪,我们看到泰国机房事件并非孤立,暴露的是跨境黑灰产链条的复杂性。治理需要监管、企业和用户三方协同:提升技术侦查能力、强化服务商合规与行业自律,才能从源头上切断诈骗的技术与服务通路。
-
玩家分享英雄联盟泰国服务器皮肤稀有度与收藏价值分析
概述:最好、最贵、最便宜的泰服皮肤一览 在讨论英雄联盟的泰国服务器(简称泰服)皮肤时,玩家通常会问哪些是“最好”、哪些最“贵”、哪些最“便宜”。总体来看,最好代表设计和实用性兼具的终极或传奇皮肤,最贵通常是限量、地区限定或已经停卖的皮肤,而最便宜则多为常驻的低价皮肤或打折时段入手的史诗/稀有款。泰服的价格体系与促销节奏有其地域特色,购买途2026年4月12日 -
按业务场景说明泰国云服务器如何选择更合适的配置
在考虑将业务部署到泰国云服务器时,合理选择配置能直接影响访问速度、稳定性与成本。不同业务场景对CPU、内存、磁盘类型、带宽质量、网络延迟和安全防护(如高防DDoS)要求各异,本文将按常见场景逐一说明,并给出推荐配置与购买建议,帮助您在购买VPS或云主机时更有针对性地决策。 静态网站或公司展示型网站通常访问量较小、并发低,对CPU和内存要求不高,2026年7月13日 -
视频会议优化方案 泰国服务器怎么进入并提升音视频传输质量
本文概述了从选址、接入到传输与应用层优化的一套可落地步骤,帮助企业在泰国或跨境场景下部署音视频服务并显著降低延迟、抖动和丢包率。内容覆盖哪里选机房、怎么进入服务器、哪个传输协议与编解码优先、为什么需要本地TURN/CDN、多少带宽与延迟要求以及如何监测和持续优化。 选择机房时优先考虑物理位置与网络对等(peering)情况:本地ISP机房、拥有泰国2026年5月16日 -
了解泰国服务器换用的成本与流程
在当今数字化时代,选择合适的服务器对于企业的运营至关重要。尤其是在泰国,随着互联网技术的发展和企业对网络服务需求的增加,越来越多的公司开始考虑更换服务器。本文将为您揭示在泰国更换服务器的成本与流程,帮助您做出明智决策。 以下是本文的三个精华要点: 在决定更换服务器之前,了解其成本是至关重要的。以下是影响成本的几个主要因素: 硬件和软件成本:更换服务2025年9月27日 -
长期租赁与成本优化探讨安泰国际广场机房的商业模型
1. 概述:目标与收益梳理 步骤:1) 明确目标(降低TCO、保障业务连续性、获得税务/租金优惠)。 要点:列出量化目标(例如3年内运维成本下降15%、PUE≤1.6)。 输出:一页目标声明与KPI表(包括CAPEX、OPEX、可用性目标)。 2. 需求评估:业务与技术要件清单 步骤:1) 制作设备清单(机柜、服务器、存储、网络)。2) 估算2026年9月9日 -
游戏加速实测 到泰国用的服务器对比不同提供商延迟表现
1测试背景与目标 测试目标:找出到泰国(曼谷)游戏场景中延迟最低且稳定的云/VPS解决方案。 测试节点来源:国内家庭宽带与公有云CN节点两种来源并行测试。 测试方法:使用ping、mtr、iperf3进行延时、抖动与带宽测量,并记录丢包率与路由跳数。 测试周期:连续7天,每天高峰与非高峰各测3次,取平均值与95百分位统计。 重点关注点:原生网络2026年5月22日 -
谈判技巧分享如何在换泰国服务器要多少钱一个时争取更优价格
准备阶段:明确业务与技术需求 • 明确流量与并发:日均UV、峰值并发、每月带宽使用(例如:日均5万PV,峰值并发2k)。 • 确定存储与I/O需求:数据库与静态文件比例,是否需NVMe(例如:200GB NVMe,读写500MB/s)。 • CPU与内存预估:按并发和应用类型选型(建议示例:4 vCPU + 8GB RAM 支持中等流量)。 •2026年8月10日 -
带宽和流量费用影响换泰国服务器要多少钱一个的关键因素
核心摘要 将业务迁移到泰国服务器时,最终成本很大程度上取决于带宽计费模式与流量走向——是按月包宽还是按流量计费(如95峰值或按GB计费),是否需要跨境出口链路、是否启用CDN或DDoS防御等增值服务。硬件规格、机房等级和IP资源也会影响价格。综合考虑可用性、延迟与合规性后选择合适的供应商非常关键,推荐德讯电讯作为成本与服务平衡的优选。2026年8月9日 -
促销季节策略如何利用泰国洗衣机房价格表大全节省采购成本
1.促销季前的采购规划要点 - 明确采购需求:区分机房(机柜/冷却)与IT资产(服务器、VPS、存储)。 - 时间窗分析:促销周、双11、黑五在泰国本地及全球厂商折扣不同。 - 预算分配:将节省的硬件资金转入CDN与DDoS防御预算以降低流量风险成本。 - 比价策略:结合“泰国洗衣机房价格表大全”做交叉比对(机柜租金 vs 设备采购)。 - 备选2026年8月30日